深度安全网关:漏洞 POC 连夜放出,如何第一时间抵御无特征的未知威胁?
近期,各类高危漏洞密集披露,且不少在短时间内就出现可利用POC,给边界防护带来压力。
传统边界防护高度依赖特征匹配,面对零日漏洞、变种攻击、无特征新型威胁时很容易失效。
只依靠补丁升级、等待特征库更新,又难以跟上漏洞攻击的速度。
安博通深度安全网关作为边界防护核心,集成防火墙、入侵防护、病毒防护、Web防护、应用管控等能力,可构建一体化边界防护屏障。
针对已披露的高危漏洞,网关通过专项IPS规则快速识别和阻断利用请求,同时联动威胁情报,拦截恶意外联与扫描探测行为。
面对没有现成特征的未知威胁、APT攻击、新型漏洞利用,网关采用融合机器学习、基线建模、威胁情报、攻击链分析的高级威胁检测技术,建立异常行为识别机制:
· 事前:评估网络脆弱性,收敛不合理策略,缩小攻击面。
· 事中:实时解析流量,识别偏离正常基线的异常访问、可疑代码执行等行为,在攻击形成危害前实施阻断。
· 事后:可视化还原攻击链路,辅助复盘研判,填补“等补丁、等规则”带来的防御空缺。
同时,网关融入AI Agent能力,支持策略自动下发、配置智能优化、应急智能响应,大幅缩短从检测到处置的操作延迟,适配漏洞爆发快、攻击手法迭代快的攻防现状。
单一网关的拦截能力固然关键,但完整的防御体系需要多产品协同。
针对高危漏洞频发的完整防御体系,安博通推荐“鹰眼+SOAR+网关”的组合拳。
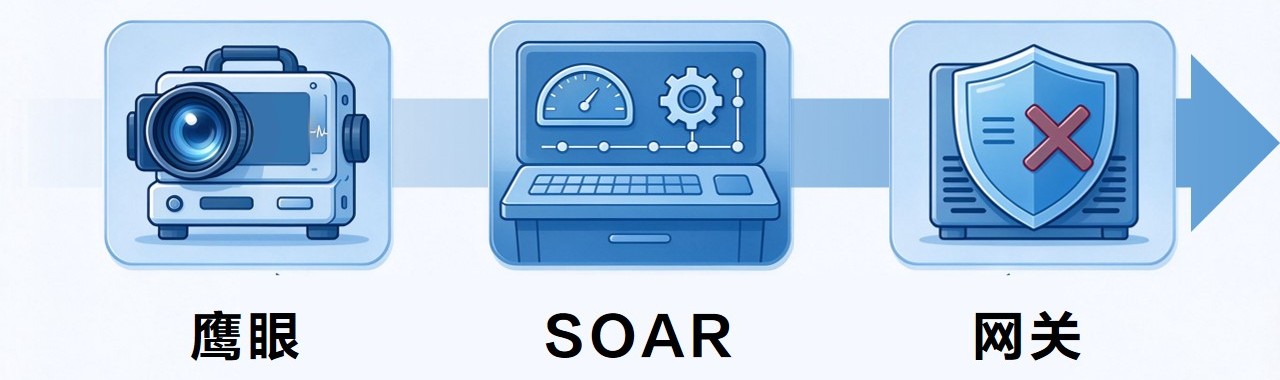
“鹰眼”全流量取证系统旁路留存原始流量,依托AI能力开展零日威胁狩猎和攻击链还原,输出告警、线索、取证证据。安全运营自动化平台(SOAR)承接多源告警,完成告警分诊和关联研判,通过标准化剧本自动下发处置指令。深度安全网关根据指令执行在线阻断或封禁隔离。
三者协同,形成从威胁发现、智能研判、自动处置到溯源取证的闭环防御,在网络边界构建纵深分工的安全防线。
